概要
巧妙化するサイバー攻撃。一般的なセキュリティ対策だけですべての脅威を防ぐことは困難です。
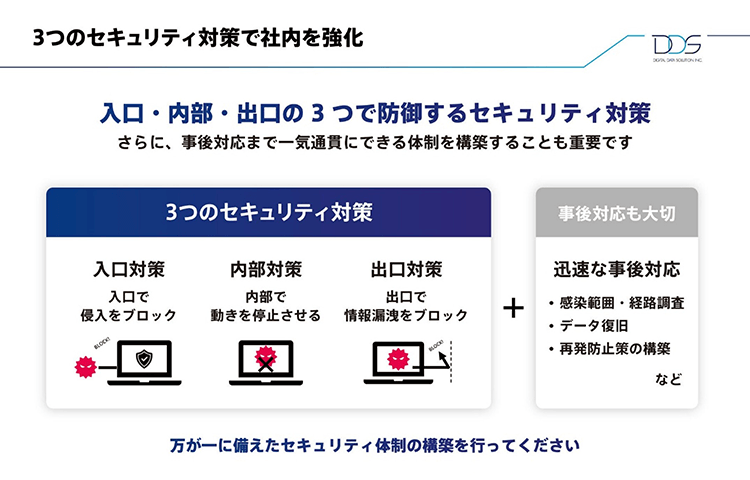
だからこそ、入口・内部対策に加え、「出口対策」を組み合わせた多層防御が重要になります。
本記事では、出口対策に特化したセキュリティ製品「DDH BOX」をご紹介します。
さらに、インシデント発生時の調査・復旧まで一気通貫で支援するデジタルデータソリューションの対応体制についても解説します。
課題
サイバー攻撃が高度化・巧妙化する中、中小企業のセキュリティ対策には次のような課題があります。
1.取引先への攻撃経路にされるサプライチェーン攻撃
自社のセキュリティ対策が不十分なまま取引先ネットワークに接続していると、自社を経由して取引先への攻撃に利用される「踏み台」となり、被害企業でありながら加害企業にもなり得ます。
2. マルウェア侵入を100%防ぐことは困難
生成AIの普及により、攻撃者がマルウェアを作成・改変するハードルも下がっています。その結果、新種や亜種のマルウェアが次々と生み出され、攻撃手法も変化し続けています。侵入を防ぐための「入口対策」だけでは、こうした未知の脅威をすべて検知・ブロックすることは困難です。限られた人員でもセキュリティを維持できるよう、入口対策だけに頼らない多層的な対策が求められます。
3. インシデント発生時の初動対応(IR)の遅れ
万が一マルウェアに感染した際、セキュリティ専任の担当者や対応ノウハウが不足していると、感染経路や被害範囲の特定に時間がかかり、初動の遅れから被害が拡大する可能性があります。生成AIの活用などにより攻撃手法が高度化・高速化する中、防御側にも迅速な状況把握と初動対応が求められています。
解決策
こうした課題に対応するためには、入口・内部の対策だけに頼らず、出口対策を組み合わせた多層防御が重要です。その役割を担うのが、出口対策製品「DDH BOX」です。
1. 不正通信を出口でブロックし、被害の拡大を防ぐ
DDH BOXは、マルウェアに感染した端末から、攻撃者が使用するC2サーバへの不正通信を検知・遮断する出口対策製品です。万が一マルウェアの侵入を許してしまった場合でも、外部への不正通信を出口で遮断することで、情報流出や攻撃者による遠隔操作、他端末への二次感染など、被害拡大のリスクを抑えます。「入口で侵入を防ぐ」だけでなく、「出口で不正通信を止める」対策を組み合わせることで、実際の脅威への対応力を高めます。
2. 初動対応の迅速化:検知後の初動対応から復旧まで一気通貫で支援
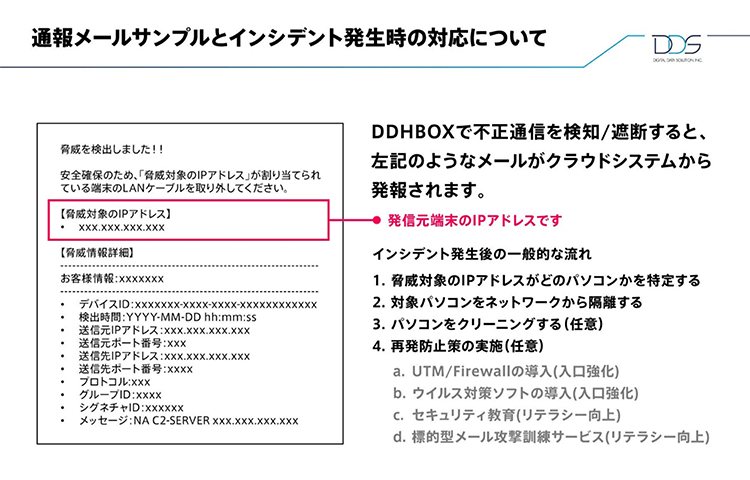
DDH BOXが不正通信を検知・遮断すると、アラートが即時に通知されます。これにより、不正通信を検知した端末を速やかに把握し、ネットワークから隔離するなどの初動対応につなげることができます。
さらに、インシデント発生後の原因調査から復旧、再発防止に向けたセキュリティ対策まで、デジタルデータソリューションが一気通貫で支援します。
成果
DDH BOXを導入することで、入口・内部対策をすり抜けたマルウェアによる不正通信を出口で検知・遮断します。これにより、情報漏えいや取引先への二次被害といったリスクの低減につなげます。
まとめ
生成AIの普及によりサイバー攻撃が高度化・巧妙化する中、マルウェアの侵入を完全に防ぐことは困難です。だからこそ、侵入を前提に不正通信を出口で遮断する多層防御と、万が一の際に迅速に対応できる体制が重要になります。
DDH BOXは、不正通信の検知・遮断から通知までを自動化します。そして、インシデント発生後は、デジタルデータソリューションがフォレンジック調査やデータ復旧、再発防止まで一気通貫で支援します。
| セキュリティDDH BOXデジタルデータソリューション株式会社 |
記事提供元
https://www.digitaldata-solution.co.jp